


Δύο κρίσιμα κενά ασφαλείας στην PHP ανοίγουν την πόρτα σε κακόβουλο κώδικα χωρίς κωδικούς πρόσβασης, και η Cloudflare καταγράφει ήδη τις πρώτες επιθέσεις.
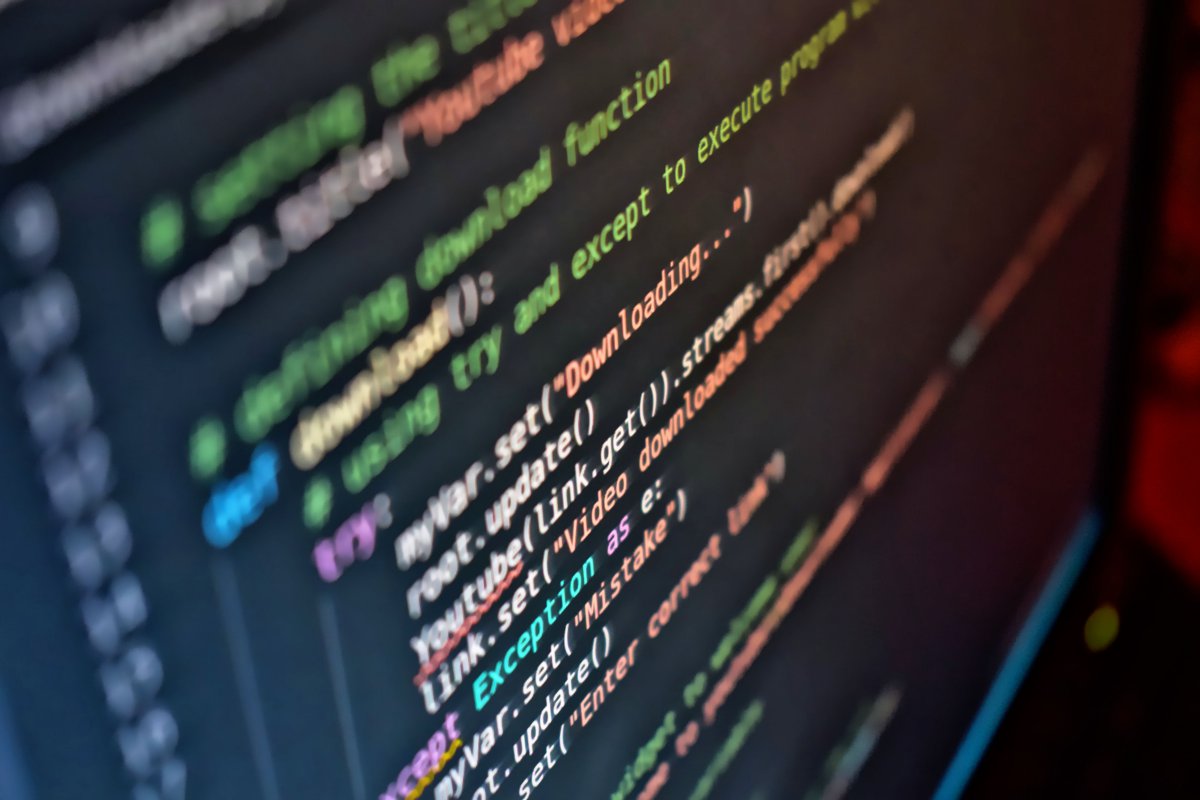
Δύο σοβαρά κενά ασφαλείας στην PHP, τη γλώσσα στην οποία βασίζεται και το WordPress, έθεσαν εκτός λειτουργίας κυβερνητικές ιστοσελίδες σε Ολλανδία, Φινλανδία, Γαλλία και Δανία. Χάκερ επιχειρούν ήδη να εκμεταλλευτούν τις ευπάθειες.
Δύο σοβαρά κενά ασφαλείας στην PHP, μία από τις πιο διαδεδομένες γλώσσες προγραμματισμού για ιστοσελίδες και τη βάση του WordPress, οδήγησαν κυβερνήσεις σε αρκετές ευρωπαϊκές χώρες να θέσουν προληπτικά εκτός λειτουργίας ιστοσελίδες και δημόσιες διαδικτυακές υπηρεσίες την Τετάρτη (21/10). Ο λόγος είναι ότι οι ευπάθειες θα μπορούσαν να επιτρέψουν σε επιτιθέμενους να εκτελέσουν κακόβουλο κώδικα σε ευάλωτους διακομιστές, ακόμη και χωρίς να διαθέτουν κωδικούς πρόσβασης.
Οι αρχές σε χώρες όπως η Ολλανδία, η Φινλανδία και η Γαλλία φοβήθηκαν ότι χάκερ θα αποκτούσαν πρόσβαση στα συστήματά τους, και ο φόβος αυτός δεν είναι θεωρητικός: εταιρείες κυβερνοασφάλειας αναφέρουν ότι οι πρώτες απόπειρες εκμετάλλευσης των κενών έχουν ήδη ξεκινήσει.
Η PHP χρησιμοποιείται, μεταξύ άλλων, από πλατφόρμες όπως το WordPress, στο οποίο βασίζονται εκατομμύρια blogs, ηλεκτρονικά καταστήματα, ειδησεογραφικά μέσα και κρατικές υπηρεσίες.
Οι δημιουργοί της PHP ανακοίνωσαν την Τρίτη ότι ανακάλυψαν δύο κρίσιμα κενά ασφαλείας και κάλεσαν όσους διαχειρίζονται ιστοσελίδες να προετοιμαστούν για την άμεση εγκατάσταση διορθωτικής ενημέρωσης.
Η ενημέρωση κυκλοφόρησε το απόγευμα της Τετάρτης. Οι ειδικοί προειδοποιούν όμως ότι ο κίνδυνος δεν έχει περάσει, καθώς οι διαχειριστές πρέπει να εγκαταστήσουν τις νέες εκδόσεις για να προστατεύσουν τα συστήματά τους.
Στην Ολλανδία, το Εθνικό Κέντρο Κυβερνοασφάλειας διέκοψε προληπτικά τη λειτουργία της δικής του ιστοσελίδας, ενώ αντίστοιχα μέτρα έλαβαν και άλλοι δημόσιοι και ιδιωτικοί φορείς.
Μεταξύ των υπηρεσιών που τέθηκαν προσωρινά εκτός λειτουργίας ήταν κυβερνητικές πύλες εξυπηρέτησης πολιτών, ιστοσελίδες του λιμανιού του Ρότερνταμ, διαδικτυακές υπηρεσίες νοσοκομείων, καθώς και οι ιστότοποι των πέντε μεγαλύτερων πολιτικών κομμάτων της χώρας.
Στη Φινλανδία, ο κρατικός φορέας πληροφορικής Valtori ανακοίνωσε ότι διέκοψε προληπτικά τη λειτουργία δημόσιων διαδικτυακών υπηρεσιών, προκειμένου να προστατεύσει τα κυβερνητικά συστήματα.
Αντίστοιχη απόφαση έλαβε το υπουργείο Εσωτερικών της Γαλλίας για ιστοσελίδες τοπικών διοικητικών αρχών.
Στη Δανία, η εταιρεία πληροφορικής Kombit, που παρέχει υπηρεσίες σε δήμους, ανακοίνωσε ότι ανέστειλε προσωρινά τη λειτουργία αρκετών συστημάτων, μεταξύ των οποίων και μια εθνική πλατφόρμα επικοινωνίας σχολείων.
Οι διακοπές έγιναν κυρίως για προληπτικούς λόγους και δεν σημαίνουν απαραίτητα ότι οι συγκεκριμένες υπηρεσίες δέχθηκαν επιτυχημένες κυβερνοεπιθέσεις.
Παρά τα προληπτικά μέτρα, εταιρείες κυβερνοασφάλειας αναφέρουν ότι χάκερ έχουν ήδη αρχίσει να προσπαθούν να εκμεταλλευτούν τα κενά ασφαλείας.
Ο Ντέιν Κνεχτ (Dane Knecht), επικεφαλής τεχνολογίας της Cloudflare, δήλωσε ότι η εταιρεία καταγράφει τις πρώτες επιθέσεις και προσαρμόζει διαρκώς τους κανόνες προστασίας των συστημάτων της. Διευκρίνισε, ωστόσο, ότι τα προσωρινά μέτρα ασφαλείας δεν μπορούν να αντικαταστήσουν την εγκατάσταση της διορθωτικής ενημέρωσης.
Τα συγκεκριμένα κενά θα μπορούσαν να επιτρέψουν σε επιτιθέμενους να εκτελέσουν κακόβουλο κώδικα σε ευάλωτους διακομιστές, ακόμη και χωρίς να διαθέτουν κωδικούς πρόσβασης.
Οι υπηρεσίες κυβερνοασφάλειας της Ευρώπης, της Βρετανίας, της Αυστραλίας και της Ιαπωνίας έχουν καλέσει τους διαχειριστές ιστοσελίδων να προχωρήσουν άμεσα στις απαραίτητες ενημερώσεις ή, εάν αυτό δεν είναι εφικτό, να εξετάσουν το ενδεχόμενο προσωρινής διακοπής λειτουργίας τους.
Η PHP χρησιμοποιείται για τη δημιουργία και λειτουργία ιστοσελίδων, επεξεργαζόμενη στον διακομιστή πληροφορίες που στη συνέχεια εμφανίζονται στον επισκέπτη.
Σύμφωνα με την εταιρεία παρακολούθησης τεχνολογιών διαδικτύου W3Techs, περίπου το 75% των ιστοσελίδων των οποίων η γλώσσα προγραμματισμού μπορεί να προσδιοριστεί χρησιμοποιούν PHP. Μόνο το WordPress, μία από τις δημοφιλέστερες πλατφόρμες δημιουργίας ιστοσελίδων, χρησιμοποιείται σε περίπου τέσσερις στις δέκα ιστοσελίδες παγκοσμίως.
Αυτό σημαίνει ότι ένα σοβαρό πρόβλημα στην PHP μπορεί να επηρεάσει ταυτόχρονα έναν τεράστιο αριθμό υπηρεσιών, από μικρές επιχειρήσεις μέχρι κυβερνητικούς οργανισμούς. Ιδιαίτερη ανησυχία προκαλεί το γεγονός ότι οι κυβερνοεγκληματίες μπορούν να αναζητούν αυτοματοποιημένα ευάλωτες ιστοσελίδες, αντί να επιτίθενται σε κάθε στόχο ξεχωριστά.
Ο Λούκας Ολέινικ (Lukasz Olejnik), ερευνητής κυβερνοασφάλειας στο King's College του Λονδίνου, προειδοποίησε ότι η χρήση εργαλείων τεχνητής νοημοσύνης μπορεί να επιταχύνει ακόμη περισσότερο τέτοιες επιθέσεις. «Η κλίμακα είναι τεράστια», δήλωσε στο Reuters, εξηγώντας ότι με τη βοήθεια της τεχνητής νοημοσύνης η εκμετάλλευση των κενών ασφαλείας μπορεί να γίνει σχεδόν αμέσως και σε πολύ μεγάλη έκταση.
Οι νέες εκδόσεις της PHP που διορθώνουν τις δύο ευπάθειες έχουν ήδη διατεθεί, αλλά η εγκατάστασή τους απαιτεί ενέργειες από όσους διαχειρίζονται τους διακομιστές.
Το Wordfence, εργαλείο ασφαλείας για ιστοσελίδες WordPress, προειδοποίησε ότι οι συνηθισμένες αυτόματες ενημερώσεις της πλατφόρμας δεν αρκούν για να διορθώσουν το συγκεκριμένο πρόβλημα. Οι ιδιοκτήτες ιστοσελίδων πρέπει να ελέγξουν εάν ο πάροχος φιλοξενίας τους έχει αναλάβει την ενημέρωση της PHP ή εάν χρειάζεται να προχωρήσουν οι ίδιοι σε κάποια ενέργεια.
Μεγαλύτερο κίνδυνο αντιμετωπίζουν οι μικρότερες ιστοσελίδες και οι οργανισμοί που δεν διαθέτουν εξειδικευμένο προσωπικό πληροφορικής, καθώς ενδέχεται να χρειαστούν περισσότερο χρόνο για να εγκαταστήσουν τις ενημερώσεις.
Η κυκλοφορία της διορθωτικής έκδοσης αποτελεί το πρώτο βήμα για την αντιμετώπιση του προβλήματος. Η πλήρης αποκατάσταση της ασφάλειας εξαρτάται πλέον από το πόσο γρήγορα θα την εγκαταστήσουν οι διαχειριστές των ιστοσελίδων.
Με πληροφορίες από Reuters
 ΔΙΑΒΑΣΤΕ ΣΗΜΕΡΑ
Όλες οι ειδήσεις της ημέρας από Ελλάδα και κόσμο. Πολιτική, κοινωνία, οικονομία και επικαιρότητα 24/7, με έγκυρη ενημέρωση από το e-radio.gr.
Τα θέματα που ξεχώρισε σήμερα η ομάδα του E-Daily.
 ΝΕΑ ΕΠΟΧΗ
 ΣΧΕΣΕΙΣ
 STORIES
 ΣΗΜΕΡΑ ΕΜΑΘΑ
 LIVING
 ΝΕΑ ΕΠΟΧΗ
 STORIES
 STORIES


 Ακολουθήστε το E-Radio.gr στο
 ΝΕΑ ΡΑΔΙΟΦΩΝΑ
 ΡΑΔΙΟΦΩΝΙΚΑ ΝΕΑ
 E-RADIO APPS
 ΑΝΑΖΗΤΗΣΗ